Ptr
Membros
-
Registro em
-
Última visita
-
 um Editor assim em tempo real eh interessante, mas nao pra player controlar...
-
A mais nova deve existir um handler pra controle de efeitos (onde spawnar, quando der update fazer verificacoes como posicao do char em que o efeito esta "attached", quando remover, Render e etc) Um exemplo de implementacao que fiz anos atras: https://github.com/HiddenUserHere/fPT-rPT-Project/tree/main/game/game leia esses arquivos (ou cole o link do repo e peca pra IA reproduzir e melhorar o codigo)
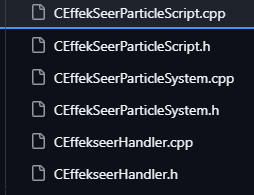
-
tem que refazer a parte de inteligencia do mob por completo. quanto mais inteligente o mob for, mais focado ele eh... (procura pelo valento, ele tem um codigo especial) em relacao as "travadas", eh devido devido ao client <> server interpolation.
-
ue kkkkk
-
Para quem comprar: o server crasha depois de um tempo. Tem 3 exploits que derrubam o server e 1 deadlock no login
-
.
-
A quanto tempo meu velho amigo. A ultima vez que vi ele, estava vendendo a files do PT2 pro sandurr, depois sumiu, tem uns anos ja
-
Primeiramente parabens por essa iniciativa, interessante ver a comunidade se empenhando. Uma pequena contribuicao: 2026-08-03 20-59-09.mp4 Handle audit — acha processo externo com handle pro game (exemplo: Cheat Engine). API: NtQuerySystemInformation. Anti-debug — detecta debugger no game/guard. API: IsDebuggerPresent, CheckRemoteDebuggerPresent, NtQueryInformationProcess. Integridade — SHA-256 do game (disco + RAM) vs manifesto RSA-2048. API: ReadProcessMemory, RSA/SHA256. Memory scan — acha código executável fora de DLL legítima (injeção). API: VirtualQueryEx. Watchdog/IPC — launcher + guard + watchdog se autentica e troca heartbeat. API: Named Pipe + HMACSHA256. Tudo isso esta muito exposto. (inclusive o webhook do discord que aparentemente voces vao colocar em algum momento) Para a maioria voce pode usar dynamic loads, pra DLLs "autorizadas" voce pode verificar se elas sao assinadas, tem API no windows pra isso... O dado guardado no regedit foi interessante, mas ficou muito "na cara" Nao cheguei a abrir o launcher, mas tenho certeza que tem mais surpresinhas la... Outra dica: alguns dados que voce da hidden com o windows, poderia colocar dentro do binario. Pra de fato ter um anti-cheat mais efetivo eu recomendaria voce trocar C# por C/C++ ou similar. Boa sorte nesse projeto.